Callback โดน Cloudflare บล็อก 403 ทุกค่ายเล่นไม่ได้ แก้ยังไง
ถ้า init-session ตอบสำเร็จ แต่เกมทุกค่ายเดิมพันไม่ได้พร้อมกัน ให้เช็ค Cloudflare หรือ WAF ที่อยู่หน้า Callback URL ก่อน Neo API เรียก /check-balance และ /update-balance ของคุณแบบ server-to-server ถ้า WAF ตอบ bot challenge หรือ 403 แทน JSON ทุกค่ายจะล้มที่จุดเดียวกัน วิธีแก้คือยกเว้นสองเส้นนี้จาก bot protection หรือแยก callback ไป subdomain ที่ไม่ผ่าน proxy แล้วทดสอบจากเครื่องที่ไม่ใช่ browser
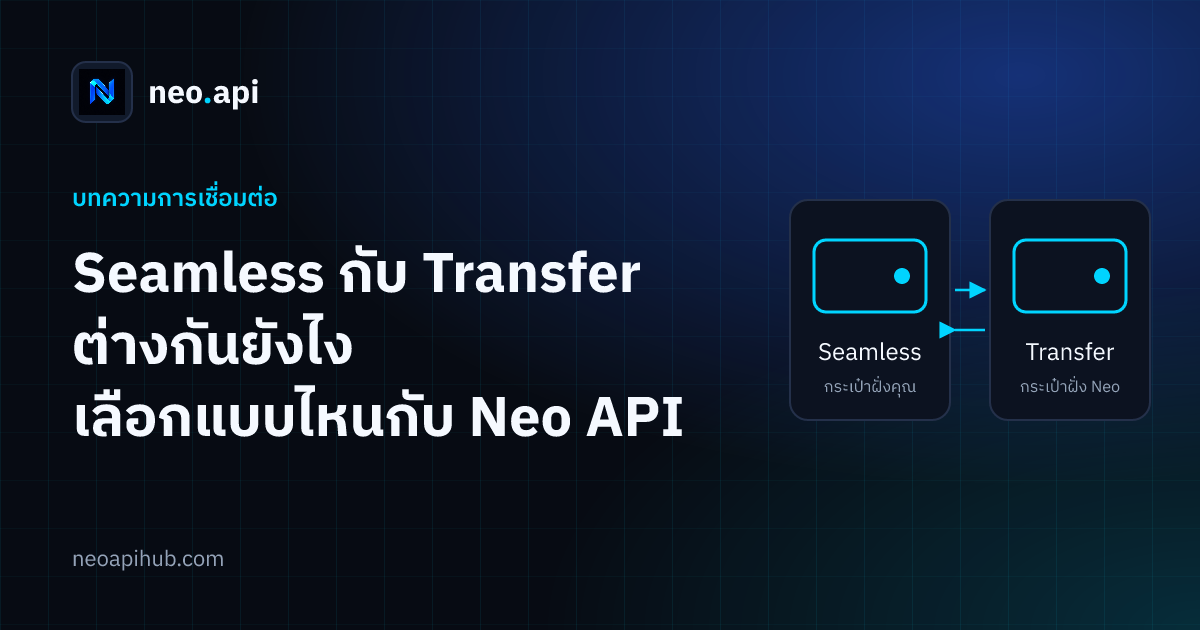
บทความนี้ใช้กับการเชื่อมแบบ Seamless เท่านั้น เพราะแบบ Transfer ไม่มี callback ดูความต่างใน Seamless กับ Transfer ต่างกันยังไง
อาการ
init-sessionตอบ HTTP 200 และได้urlกลับมาตามปกติ- เปิดเกมแล้วขึ้น error ทันที หรือเข้าเกมได้แต่เดิมพันไม่เข้า ยอดไม่ขยับ
- เป็นทุกค่ายพร้อมกัน ไม่ใช่ค่ายเดียว
- ข้อความ error ต่างกันไปตามค่าย เช่น การอนุญาตล้มเหลว ตรวจสอบไม่ผ่าน หรือ HTTP 500 เพราะแต่ละค่ายรายงานการเช็คยอดที่ล้มด้วยข้อความของตัวเอง
- มักเริ่มหลังย้ายเซิร์ฟเวอร์ ย้าย DNS เปิด proxy ของ Cloudflare (เมฆสีส้ม) เปิด Bot Fight Mode หรือเปิด I'm Under Attack Mode
ทำไมทุกค่ายล้มพร้อมกัน
ทุกการเดิมพันของทุกค่ายผ่าน callback สองเส้นเดียวกันของคุณ เมื่อผู้เล่นเปิดเกมหรือวางเดิมพัน Neo API เรียก <Callback URL>/check-balance และ <Callback URL>/update-balance จากเซิร์ฟเวอร์ ไม่ได้มาจาก browser จึงรัน JavaScript challenge ไม่ได้ ไม่มี cookie และกด CAPTCHA ไม่ได้ ถ้า WAF ตอบหน้า challenge หรือ 403 แทน JSON ที่มี status_code Neo API จะไม่ได้ยอดเงิน และค่ายเกมทุกค่ายจะถือว่าการเช็คยอดล้ม
ปัญหาอยู่ที่ขาเข้าเซิร์ฟเวอร์ของคุณ ไม่ใช่ขาที่คุณเรียก Neo API การที่ init-session สำเร็จแสดงว่าขาไปหา Neo API ใช้งานได้ปกติ
ยืนยันว่าเป็นที่ WAF
1. ยิง callback จากเซิร์ฟเวอร์ ไม่ใช่จาก browser
ใช้เครื่องที่อยู่นอกเครือข่ายของ origin เช่น VPS อีกตัว แล้วยิงแบบเดียวกับที่ Neo API ยิง
curl -i -X POST https://wallet.example.com/neo/check-balance \
  -H "Content-Type: application/json" \
  -H "Authorization: $NEO_PRIVATE_KEY" \
  -d '{"username":"testplayer01","agentId":"YOUR_AGENT_ID"}'
ผลที่ถูกต้องคือ body เป็น JSON เช่น {"username":"testplayer01","balance":1000,"status_code":0} ถ้าเจอข้อใดข้อหนึ่งต่อไปนี้ แปลว่า request ไม่ถึงโค้ดของคุณ
- HTTP 403 หรือ 503 และ body เป็นหน้า HTML ของ Cloudflare แทน JSON
- มี header
cf-mitigated: challengeซึ่ง Cloudflare ใส่มาเมื่อ response เป็นหน้า challenge - log ของ origin ไม่มี request นี้เลย
2. ดู Security Events ใน Cloudflare
เปิด dashboard ของโดเมน callback ไปที่ Security → Events กรองด้วย path /check-balance หรือ /update-balance ดูคอลัมน์ action (Block, Managed Challenge, JS Challenge) และ service ที่บล็อก เช่น Bot Fight Mode, Security Level, Browser Integrity Check หรือ managed rules ถ้ามีกฎบล็อกตามประเทศหรือ ASN ให้ดูว่า request ที่ถูกบล็อกตรงกับกฎนั้นหรือไม่
3. อย่าใช้ Callback Test เป็นหลักฐานอย่างเดียว
หน้า Callback Test ในหลังบ้าน Neo ยิง request จาก browser ของคุณ คนละเส้นทางกับของจริงที่ Neo API ยิงแบบ server-to-server ผ่าน Callback Test ไม่ได้พิสูจน์ว่า request จากเซิร์ฟเวอร์ของ Neo ผ่าน WAF
วิธีแก้บน Cloudflare
เลือกทางใดทางหนึ่ง ทางที่ 1 แก้จบที่สุด
ทางที่ 1: แยก callback ไป subdomain แบบ DNS only
- สร้าง subdomain สำหรับ callback อย่างเดียว เช่น
callback.example.com - ตั้ง DNS record ของ subdomain นี้เป็น DNS only (เมฆสีเทา) Cloudflare จะไม่ proxy และไม่ใส่ challenge
- ติดตั้ง TLS certificate ที่ origin เอง เพราะ production ควรเป็น HTTPS และ Cloudflare จะไม่ออก certificate ให้ record ที่ไม่ได้ proxy
- แก้ Callback URL ในหน้า บัญชีของฉัน เป็น
https://callback.example.com/neo
subdomain นี้ไม่มีการป้องกันของ Cloudflare แล้ว ให้คงการตรวจ header Authorization ทุก request และถ้าต้องการจำกัด IP ที่ firewall ของ origin ขอรายการ IP จากหัวสายหรือ Neo Support
ทางที่ 2: WAF custom rule แบบ Skip
ไปที่ Security → WAF → Custom rules สร้างกฎใหม่และวางไว้ลำดับแรก
(http.request.method eq "POST" and http.request.uri.path in {"/neo/check-balance" "/neo/update-balance"})ตั้ง action เป็น Skip แล้วเลือกสิ่งที่ข้าม
- All Super Bot Fight Mode rules
- All managed rules
- All rate limiting rules
- Browser Integrity Check
- Security Level
ถ้าได้รายการ IP ของ Neo มาแล้ว ให้เพิ่มเงื่อนไข IP เพื่อไม่ให้ใครก็ได้ข้าม WAF ผ่าน path นี้ เช่นสร้าง IP List ชื่อ neo_callback_ips แล้วเติม and ip.src in $neo_callback_ips ท้าย expression
ข้อจำกัดสำคัญ: Bot Fight Mode (ตัวที่อยู่ในแผน Free) ข้ามด้วย WAF custom rule ไม่ได้ ถ้าโดเมนเปิด Bot Fight Mode อยู่ ต้องปิด ใช้ทางที่ 1 หรือใช้ทางที่ 3
ทางที่ 3: IP Access rule แบบ Allow
ที่ Security → WAF → Tools เพิ่ม IP Access rule แบบ Allow สำหรับ IP ของ Neo การ Allow ตาม IP จะข้าม custom rules, rate limiting rules และ managed rules และ Bot Fight Mode จะไม่ทำงานกับ request ที่ตรง IP Access rule ก่อน ทางนี้ต้องมีรายการ IP ที่ถูกต้อง ขอได้จากหัวสายหรือ Neo Support ทาง https://t.me/neosuperapi
สิ่งที่ไม่ควรทำ
- เปิด I'm Under Attack Mode บนโฮสต์ที่ใช้รับ callback
- ใส่ Turnstile, CAPTCHA หรือ JS challenge บน path callback
- ปิดการตรวจ header
Authorizationเพื่อให้เกมกลับมาเล่นได้ - ตั้ง rate limit ต่ำบน path callback เพราะ Neo API เรียกทุกการเดิมพัน ช่วงคนเล่นเยอะจะถี่มาก
WAF และ bot protection ตัวอื่น
หลักการเดียวกันใช้กับ AWS WAF, ModSecurity, bot protection ของผู้ให้บริการ hosting หรือ rate limit ใน nginx
- อนุญาต
POSTที่มี body เป็น JSON ไปที่/check-balanceและ/update-balance - ไม่ใส่ challenge ที่ต้องรัน JavaScript หรือใช้ cookie บนสองเส้นนี้
- ไม่บล็อก request ตาม User-Agent หรือการไม่มี header แบบ browser
- ตั้ง rate limit ให้รับความถี่ของ callback ช่วงคนเล่นสูงสุดได้
- ถ้าใช้ allowlist ตาม IP ให้ใช้รายการ IP ที่ได้จากหัวสายหรือ Neo Support
ทดสอบหลังแก้
- ยิง curl ชุดเดิมจากเครื่องนอกเครือข่าย ต้องได้ JSON ที่มี
status_codeและไม่มี headercf-mitigated - เปิด Security Events แล้วดูว่า path callback ไม่มี action แบบ challenge หรือ block ตั้งแต่เวลาที่แก้
- รันหน้า Callback Test ในหลังบ้าน Neo อีกรอบ
- เปิดเกมจริงด้วยผู้เล่นทดสอบจากอย่างน้อยสองค่าย วางเดิมพันหนึ่งตา แล้วดูว่ายอดในกระเป๋าของคุณขยับ
- เรียก
POST /api/external/get-transaction-by-usernameด้วย username ของผู้เล่นทดสอบ รายการต้องขึ้นและมีstatusเป็นSUCCESS
ขั้นตอนตั้งค่า callback ตั้งแต่ต้นอยู่ใน เชื่อม Neo API แบบ Seamless ทีละขั้น และเอกสารเต็มอยู่ที่ /docs/seamless
FAQ
ต้องให้ Neo whitelist IP ของเซิร์ฟเวอร์เราไหม
ไม่เกี่ยวกับปัญหานี้ request ที่ถูกบล็อกคือ request ขาเข้าที่ Neo API เรียกมาหาเซิร์ฟเวอร์ของคุณ การแก้จึงอยู่ที่ WAF ฝั่งคุณ
curl จากเครื่องเราผ่าน แต่ Neo ยังเรียกไม่ได้
IP ของคุณอาจได้รับการยกเว้นหรือมี reputation ดีกว่า หรือกฎของคุณบล็อกตามประเทศหรือ ASN ให้ทดสอบจากเซิร์ฟเวอร์ในภูมิภาคอื่น และดู Security Events ของ request ที่ถูกบล็อกจริงว่าโดนกฎไหน
ตั้ง DNS only แล้วปลอดภัยไหม
subdomain นั้นจะไม่มี DDoS และ bot protection ของ Cloudflare ความปลอดภัยของ callback มาจากการตรวจ header Authorization เทียบกับ Private Key ทุก request และการจำกัด IP ที่ firewall ของ origin ถ้าใช้ subdomain นี้รับ callback อย่างเดียว ส่วนอื่นของเว็บยังอยู่หลัง proxy ได้ตามเดิม
ถ้าใช้ AI ช่วยแก้ config ควรระวังอะไร
อย่าวาง Private Key หรือ API token ของ Cloudflare ลงในแชท ใช้ค่าแทนตำแหน่งแล้วเติมเอง ดูวิธีทำงานกับ AI อย่างปลอดภัยใน ใช้ AI ช่วยเชื่อม Neo API